Microsoft Entra Permissions Management stopt op 1 oktober: wat je exporteert en wat je daarna in Azure gebruikt

Microsoft Entra Permissions Management stopt op 1 oktober 2025. Op die dag offboardt Microsoft elke tenant automatisch en worden de verzamelde gegevens verwijderd. Heb je het product ooit onboarded, ook als het om een trial ging die niemand heeft opgeruimd, dan heb je nog zo'n zes weken om de rapporten eruit te halen en de rechten die het in Azure kreeg terug te nemen. In deze blog: wat er verdwijnt, welke exports ik zou maken, wat het product in je subscriptions achterlaat en hoe je least privilege in Azure zichtbaar houdt met tooling waarvoor de meeste organisaties al licenties hebben.
 Foto: Drazen Nesic via Unsplash
De tijdlijn zoals die nu staat
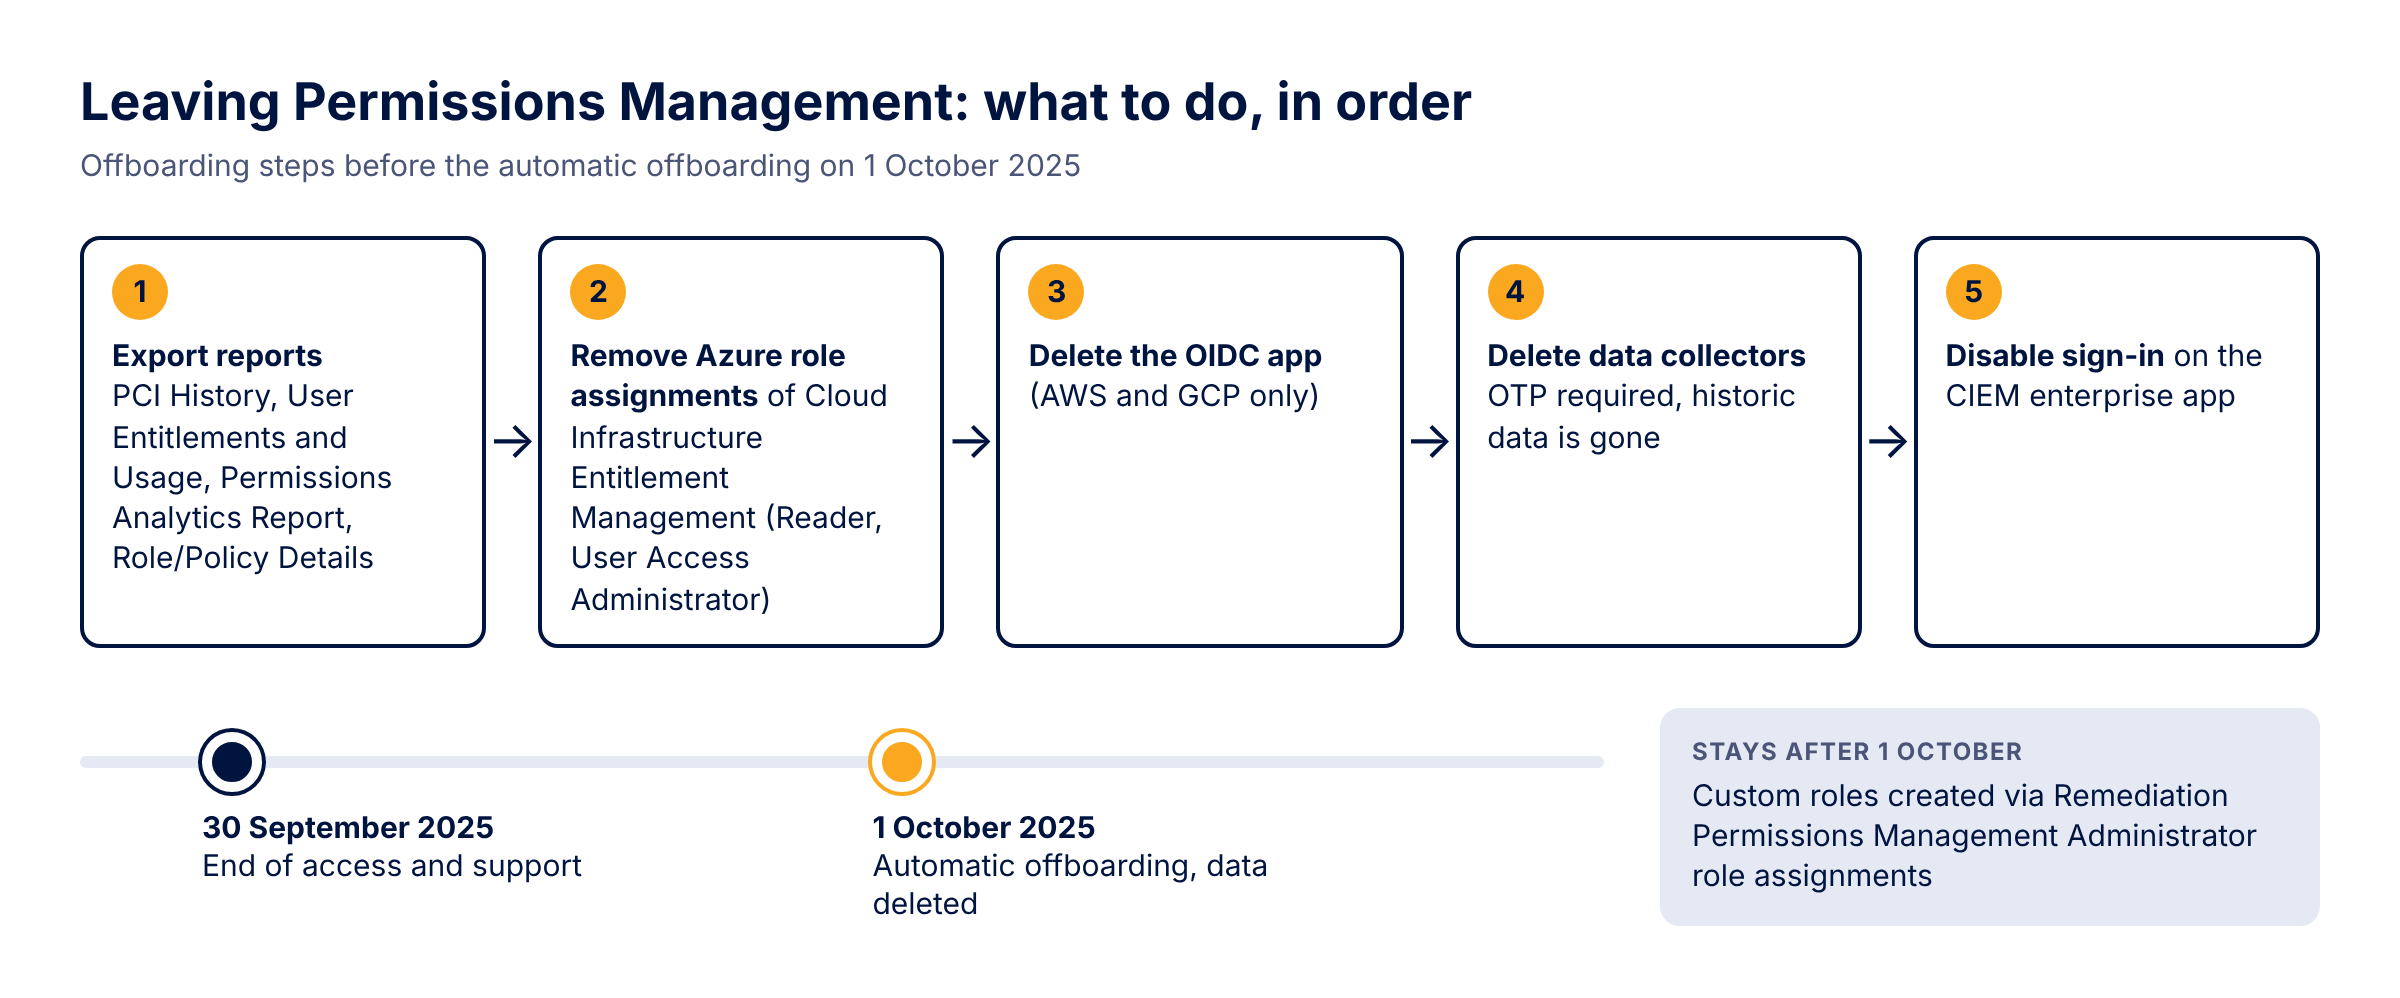
De data zijn sinds 1 april openbaar en al uitgebreid besproken, dus kort. Sinds 1 april 2025 kunnen nieuwe Enterprise Agreement- en directe klanten Permissions Management niet meer kopen, sinds 1 mei geldt dat ook voor nieuwe CSP-klanten. Bestaande klanten houden toegang en support tot en met 30 september, en op 1 oktober trekt Microsoft de stekker eruit. De offboarding-handleiding voegt het operationeel belangrijke deel toe: op 1 oktober worden tenants automatisch geoffboard en wordt de bijbehorende dataverzameling verwijderd. Voor wie een apart CIEM-product wil houden, verwijst Microsoft naar Privilege Control for Cloud Entitlements (PCCE) van Delinea, zo staat in de What's new-vermelding van maart 2025. Op dezelfde dag als de aankondiging schreef het Defender for Cloud-team dat het einde van Permissions Management geen invloed heeft op de bestaande CIEM-mogelijkheden in Defender for Cloud.
Wat je in Azure kwijtraakt
Wat Permissions Management deed, en wat de gewone Azure RBAC-tooling niet doet, is per identiteit de acties die hij mag uitvoeren naast de acties zetten die hij echt heeft uitgevoerd. De Permission Creep Index (PCI) vatte dat verschil samen in één score per identiteit, en de definities in het analyserapport gaan uit van 90 dagen: used permissions zijn de rechten die in de laatste 90 dagen zijn gebruikt, en een inactive identity heeft in die periode geen enkel toegekend recht gebruikt. Rond die score zaten het Remediation-dashboard, dat een Azure custom role kon maken op basis van de activiteit van gebruikers, groepen of apps over de laatste 90, 60, 30, 7 of 1 dagen, permissions on demand (tijdgebonden aanvragen met een goedkeurder), rule-based en statistische anomaliedetectie, een audit trail met opgeslagen queries en een tabblad Microsoft Entra Insights met de Global Administrators, de andere zwaar geprivilegieerde rollen en service principals.
In de eigen FAQ positioneerde Microsoft het product als aanvulling op PIM: PIM geeft just-in-time toegang tot rollen, Permissions Management gaf inzicht in, sanering van en monitoring op wat er met die rollen gebeurt. Na 1 oktober houd je de eerste helft. Heb je ook AWS-accounts of GCP-projecten onboarded, dan is het verlies daar groter, want buiten Defender CSPM is er weinig Microsoft-tooling die naar entitlements in die clouds kijkt. Deze blog blijft bij Azure.
In de eigen FAQ positioneerde Microsoft het product als aanvulling op PIM: PIM geeft just-in-time toegang tot rollen, Permissions Management gaf inzicht in, sanering van en monitoring op wat er met die rollen gebeurt. Na 1 oktober houd je de eerste helft. Heb je ook AWS-accounts of GCP-projecten onboarded, dan is het verlies daar groter, want buiten Defender CSPM is er weinig Microsoft-tooling die naar entitlements in die clouds kijkt. Deze blog blijft bij Azure.
Wat je exporteert voordat het weg is
De offboarding-handleiding vraagt je je configuratie te noteren: de authorization system-ID's, wie de rol Permissions Management Administrator heeft, de groepstoewijzingen in de Permissions Management-portal, je custom reports en je alerts. Handig als je naar PCCE overstapt, maar de gegevens zelf worden ook verwijderd, dus ik zou die ook exporteren. Uit de lijst met systeemrapporten zijn dit voor Azure de rapporten die de moeite waard zijn:
- Permissions Analytics Report (XLSX, collated over alle authorization systems): super identities, inactive identities en over-provisioned active identities in één werkmap.
- PCI History (CSV): de PCI per maand per authorization system. Dat is de enige trenddata die je ooit uit dit product krijgt, en een redelijke nulmeting voor wat ervoor in de plaats komt.
- User Entitlements and Usage, detailed (CSV): de Azure-roltoewijzingen per identiteit met de PCI en de taken die elke identiteit echt heeft gebruikt. Als je er maar één bewaart, dan deze, want dit is het bewijs voor rightsizing-beslissingen die je nog moet nemen.
- Role/Policy Details (CSV): toegewezen en niet-toegewezen rollen (Learn noemt de splitsing tussen custom en system alleen voor AWS; controleer wat je Azure-export bevat).
Wat Permissions Management in Azure achterlaat
Bij het onboarden van een Azure-subscription kreeg de enterprise app Cloud Infrastructure Entitlement Management de rol Reader op subscriptions of management groups, en met de controller aan ook User Access Administrator, zodat remediation rollen kon maken en toewijzen. Een app met User Access Administrator op management group-niveau waar niemand meer eigenaar van is, is precies het soort staande privilege dat dit product moest opsporen. De offboarding-handleiding geeft de volgorde: verwijder de rechten in Azure (en AWS en GCP), verwijder de OIDC-app voor AWS en GCP, verwijder de data collectors (daarvoor krijg je een eenmalige code per mail, en daarna heb je geen toegang meer tot historische data) en zet als laatste "Enabled for users to sign-in" op No bij de enterprise app Cloud Infrastructure Entitlement Management. Eerst exporteren, dan bij stap één beginnen.
Om te zien waar de app rollen heeft, en in dezelfde ronde de custom roles op te halen, werkt dit met de Az-modules en Reader op de subscriptions:
# Az.Accounts en Az.Resources
Connect-AzAccount
$tenantId = (Get-AzContext).Tenant.Id
$ciem = Get-AzADServicePrincipal -DisplayName 'Cloud Infrastructure Entitlement Management'

$assignments = @()
$customRoles = @()
foreach ($sub in Get-AzSubscription -TenantId $tenantId) {
    Set-AzContext -Subscription $sub.Id | Out-Null
    $assignments += Get-AzRoleAssignment -ObjectId $ciem.Id
    $customRoles += Get-AzRoleDefinition -Custom
}

# Toewijzingen die van een management group overerven, komen per subscription terug
$assignments | Sort-Object RoleAssignmentId -Unique |
    Select-Object RoleDefinitionName, Scope | Format-Table -AutoSize

$customRoles | Sort-Object Id -Unique |
    Select-Object Name, Id, AssignableScopes | Format-Table -AutoSize
De custom roles doen ertoe omdat rollen die vanuit het Remediation-dashboard zijn gemaakt gewone Azure custom roles zijn. Die blijven na 1 oktober bestaan, toegewezen aan wie ze toegewezen waren, en vanaf dan vertelt niets meer waar ze vandaan komen. Leg de lijst naast de export van Role/Policy Details en geef elke rol een eigenaar of ruim hem op. Twee kleinere punten: controleer dat er geen permissions on demand-toekenning meer loopt op het moment dat je offboardt (ik zou er niet op rekenen dat een dienst die niet meer bestaat een tijdgebonden toewijzing nog opruimt), en verwijder de toewijzingen van de rol Permissions Management Administrator in Entra zodra de offboarding klaar is.
Least privilege zichtbaar houden met wat je al hebt
PIM for Azure resources is de logische basis: Owner, User Access Administrator en Contributor op productie-scopes als eligible in plaats van active. De PIM-alerts voor Azure-rollen dekken te veel owners, te veel permanente owners, dubbele rollen en rollen die buiten PIM om zijn toegewezen. Die laatste alert gaat alleen af voor roltoewijzingen op subscriptions, niet op management groups, resource groups of resources. Een toewijzing op management group-niveau, zoals die van de CIEM-app mogelijk is, zie je daar dus nooit terug.
Access reviews van Azure resource-rollen in PIM geven je het terugkerende beslismoment, met auto-apply en de optie om alleen gebruikers te reviewen die op tenantniveau tot 730 dagen inactief zijn. Let wel op waar de aanbevelingen op gebaseerd zijn: of de gebruiker in de laatste 30 dagen heeft aangemeld, interactief of niet. Dat vertelt een reviewer of het account leeft, niet of de Owner-rol is gebruikt. Een developer die elke dag aanmeldt maar de subscription nooit aanraakt, krijgt dus de aanbeveling "approve". Voor het reviewen van service principals heb je Microsoft Entra Workload ID Premium nodig, bovenop Entra ID P2 of ID Governance.
Heb je Defender CSPM, dan is de CIEM-functionaliteit in Defender for Cloud het dichtst bij wat Permissions Management in Azure deed. Je zet het per subscription aan met de schakelaar Permissions Management (CIEM) in de instellingen van het Defender CSPM-plan. Het levert de aanbevelingen "Azure overprovisioned identities should have only the necessary permissions" en "Permissions of inactive identities in your Azure subscription should be revoked" op; de laatste markeert identiteiten die de afgelopen 45 dagen geen enkele actie op een resource in de subscription hebben uitgevoerd. Met Cloud Security Explorer zie je vervolgens wie bij welke resource kan. Het venster is korter dan de 90 dagen die je gewend bent, dus verwacht andere aantallen dan in je exports.
Zonder Defender CSPM kun je "toegekend versus gebruikt" voor het control plane nog steeds benaderen, als het activity log naar een Log Analytics-workspace gaat:
Access reviews van Azure resource-rollen in PIM geven je het terugkerende beslismoment, met auto-apply en de optie om alleen gebruikers te reviewen die op tenantniveau tot 730 dagen inactief zijn. Let wel op waar de aanbevelingen op gebaseerd zijn: of de gebruiker in de laatste 30 dagen heeft aangemeld, interactief of niet. Dat vertelt een reviewer of het account leeft, niet of de Owner-rol is gebruikt. Een developer die elke dag aanmeldt maar de subscription nooit aanraakt, krijgt dus de aanbeveling "approve". Voor het reviewen van service principals heb je Microsoft Entra Workload ID Premium nodig, bovenop Entra ID P2 of ID Governance.
Heb je Defender CSPM, dan is de CIEM-functionaliteit in Defender for Cloud het dichtst bij wat Permissions Management in Azure deed. Je zet het per subscription aan met de schakelaar Permissions Management (CIEM) in de instellingen van het Defender CSPM-plan. Het levert de aanbevelingen "Azure overprovisioned identities should have only the necessary permissions" en "Permissions of inactive identities in your Azure subscription should be revoked" op; de laatste markeert identiteiten die de afgelopen 45 dagen geen enkele actie op een resource in de subscription hebben uitgevoerd. Met Cloud Security Explorer zie je vervolgens wie bij welke resource kan. Het venster is korter dan de 90 dagen die je gewend bent, dus verwacht andere aantallen dan in je exports.
Zonder Defender CSPM kun je "toegekend versus gebruikt" voor het control plane nog steeds benaderen, als het activity log naar een Log Analytics-workspace gaat:
AzureActivity
| where TimeGenerated > ago(90d)
| where CategoryValue =~ "Administrative"
| extend Caller = tolower(Caller)
| summarize LastActivity = max(TimeGenerated),
            Operations = make_set(OperationNameValue, 100)
            by Caller, SubscriptionId
| order by LastActivity asc
Leg het resultaat naast de roltoewijzingen uit het script hierboven: een identiteit met Owner of Contributor die hier helemaal niet in voorkomt, is een kandidaat om te verwijderen of om eligible te maken. Waarden in AzureActivity hebben niet altijd dezelfde hoofdletters, vandaar de tolower(). Het activity log legt leesacties meestal niet vast en data plane-acties helemaal niet, en Azure bewaart het 90 dagen tenzij je het met een diagnostic setting ergens anders heen stuurt. Behandel een ontbrekende identiteit dus als een vraag aan de eigenaar, niet als bewijs.
Genereer vóór eind augustus de PCI History en het gedetailleerde rapport User Entitlements and Usage voor elk Azure authorization system, draai daarna het script hierboven en haal de User Access Administrator-toewijzing van Cloud Infrastructure Entitlement Management weg zodra je exports binnen zijn.
Update september 2025: Op 29 september paste Microsoft de aankondiging aan: het einde schuift op naar 1 november 2025, die verlenging is definitief, en klanten worden op 1 november automatisch geoffboard. De stappen voor exporteren en opruimen veranderen niet; je hebt er een maand langer voor.
Update december 2025: Op 2 december kondigde Defender for Cloud een komende wijziging in de logica van de CIEM-aanbevelingen aan, als onderdeel van de uitfasering van Permissions Management: inactiviteit wordt beoordeeld op ongebruikte roltoewijzingen in plaats van op aanmeldactiviteit, het terugkijkvenster gaat van 45 naar 90 dagen, identiteiten die in de laatste 90 dagen zijn aangemaakt worden niet meer gemarkeerd en de Permission Creep Index verdwijnt uit Defender for Cloud. Reken erop dat de aantallen inactieve identiteiten verschuiven; zie What's new in Defender for Cloud.
Genereer vóór eind augustus de PCI History en het gedetailleerde rapport User Entitlements and Usage voor elk Azure authorization system, draai daarna het script hierboven en haal de User Access Administrator-toewijzing van Cloud Infrastructure Entitlement Management weg zodra je exports binnen zijn.
Update september 2025: Op 29 september paste Microsoft de aankondiging aan: het einde schuift op naar 1 november 2025, die verlenging is definitief, en klanten worden op 1 november automatisch geoffboard. De stappen voor exporteren en opruimen veranderen niet; je hebt er een maand langer voor.
Update december 2025: Op 2 december kondigde Defender for Cloud een komende wijziging in de logica van de CIEM-aanbevelingen aan, als onderdeel van de uitfasering van Permissions Management: inactiviteit wordt beoordeeld op ongebruikte roltoewijzingen in plaats van op aanmeldactiviteit, het terugkijkvenster gaat van 45 naar 90 dagen, identiteiten die in de laatste 90 dagen zijn aangemaakt worden niet meer gemarkeerd en de Permission Creep Index verdwijnt uit Defender for Cloud. Reken erop dat de aantallen inactieve identiteiten verschuiven; zie What's new in Defender for Cloud.
Bronnen
- Important change announcement: Microsoft Entra Permissions Management end of sale and retirement (Microsoft Entra-blog)
- What's new in Microsoft Entra: einde verkoop en uitfasering van Permissions Management (maart 2025)
- How to offboard and transition off of Microsoft Entra Permissions Management
- Permissions Management: overzicht en beschrijving van de systeemrapporten
- Permissions Management: het Permissions analytics report bekijken en downloaden
- Permissions Management: een Azure-subscription onboarden
- Permissions Management: de controller na onboarding in- of uitschakelen
- Permissions Management FAQ
- The future of CIEM in Microsoft Defender for Cloud (Defender for Cloud-blog)
- Cloud infrastructure entitlement management (CIEM) in Defender for Cloud
- CIEM inschakelen in Defender for Cloud
- Security alerts voor Azure-rollen in Privileged Identity Management configureren
- Een access review van Azure resource- en Microsoft Entra-rollen in PIM maken
- Get-AzRoleAssignment
- Activity log in Azure Monitor
- Referentie van de tabel AzureActivity
- What's new in Defender for Cloud
